Una nueva oleada de amenazas de bomba obliga a desviar vuelos en toda Europa: varios aviones han aterrizado escoltados por cazas del Ejército, días atrás atacaron las heladeras en los supermercados y ahora hackearon los bancos de sangre.
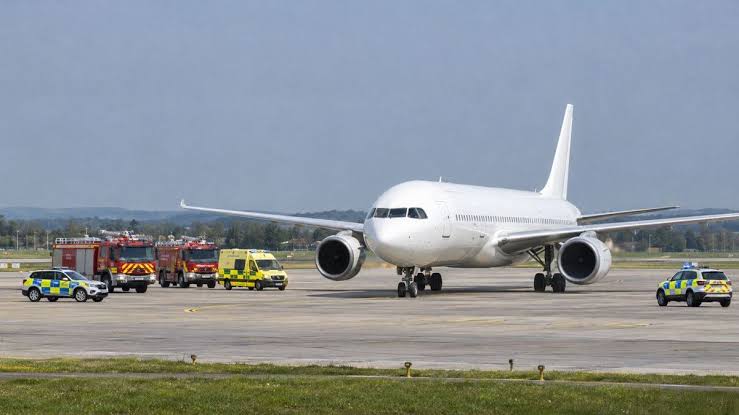
Una nueva oleada de alertas de bomba ha afectado esta mañana a varios vuelos europeos, tres vinculados con Italia y dos vuelos procedentes de Copenhague y Madrid con destino Bulgaria, entre otros. Las amenazas, que no son las primeras que se producen esta semana, han obligado a desviar aeronaves, activar inspecciones policiales y reforzar la seguridad aeroportuaria.
Medios búlgaros, citando al Ministerio del Interior y recogidos por la agencia ANSA, han informado de la llegada al aeropuerto Vasil Levski de Sofía de dos vuelos procedentes de Copenhague y Madrid, cuyos pasajeros y tripulaciones han sido sometidos a controles. Un tercer avión procedente de Londres ha aterrizado en Plovdiv. Y las rutas italianas afectadas son Dublín-Roma, Milán Malpensa-Varsovia y Helsinki-Roma.
Las autoridades no han comunicado el hallazgo de objetos peligrosos en ninguna de las aeronaves y mantienen las verificaciones para determinar el origen de las amenazas, mientras los aeropuertos han reforzado sus medidas de seguridad. Según la agencia France Presse (AFP), hay al menos 12 vuelos afectados.
El Airbus A320 de la irlandesa Air Lingus que cubría la ruta Dublín-Roma ha aterrizado en la base militar francesa de Évreux-Fauville con 151 pasajeros y seis tripulantes, tras ser desviado y escoltado por un caza Rafale. Según Le Figaro, los artificieros aguardaban para intervenir en el aparato.
La aviación militar francesa ha informado de que sus cazas han despegado para interceptar el avión de línea ante la sospecha de una amenaza de bomba. El comandante ha regresado sobre su trayectoria y ha efectuado varios círculos sobre el norte de Francia antes del aterrizaje y los pasajeros y la tripulación están bien.
Un Airbus A321 de Wizz Air que había despegado a las siete del aeropuerto de Milán Malpensa con destino a Varsovia ha sido desviado a Viena después de que la compañía recibiera una amenaza durante el vuelo. La aerolínea ha precisado que el cambio de destino se ha ajustado a los protocolos de seguridad previstos.
Wizz Air ha confirmado que el vuelo Milán Malpensa-Varsovia, identificado como W4 6387, ha sido redirigido a la capital austriaca. La compañía está colaborando con las autoridades competentes y adoptando las medidas necesarias para proteger a todas las personas a bordo.
El vuelo de Finnair procedente de Helsinki ha aterrizado con normalidad en el aeropuerto de Fiumicino alrededor de las 9.30 horas, escoltado por cazas de la Aeronáutica Militar italiana. Tras una comunicación anónima sobre un posible artefacto a bordo, los artificieros de la Policía han iniciado las operaciones de inspección establecidas para estas situaciones.
Fuentes aeroportuarias han indicado a ANSA que los controles se desarrollan con normalidad y no han afectado a la operativa del aeropuerto romano. Las pesquisas sobre las amenazas que han afectado a los vuelos de Helsinki y Dublín se centran en un mismo correo electrónico anónimo, escrito en italiano.
El mensaje llegó durante las primeras horas de la mañana a direcciones de ADR y de otras sociedades del aeropuerto romano. El asunto del correo decía “señalamiento de amenaza”, según fuentes de la investigación, y la Policía Postal y la Policía de Fronteras Aéreas investigan su origen.
Durante la semana, cerca de diez vuelos europeos han sido objetivo de falsas alertas de bomba. Cuatro afectaban a rutas de Ryanair: Manchester-Murcia, Lisboa-Roma, Dublín-Roma y Dublín-Sofía.
En días anteriores, otros correos redactados en italiano ya habían advertido de supuestos explosivos en dos vuelos de Ryanair con destino a Roma.
Un ciberataque contra sistemas de refrigeración de tres establecimientos del servicio francés de sangre alteró los parámetros de temperatura de cámaras frigoríficas que almacenaban plasma destinado a transfusiones y a la fabricación de medicamentos. La intrusión, registrada el lunes 2 de noviembre, fue detectada a tiempo por los sistemas de monitoreo y no provocó pérdidas de productos ni consecuencias sanitarias.
El incidente afectó a instalaciones del Establecimiento Francés de Sangre (EFS), organismo público encargado de recolectar, analizar, preparar y distribuir productos sanguíneos a hospitales de todo el país. Según las autoridades sanitarias, los piratas informáticos modificaron los umbrales de temperatura y descongelamiento de las cámaras, llevándolos a niveles extremadamente elevados.
Los sistemas de vigilancia y alarma permitieron identificar rápidamente las anomalías y activar medidas de seguridad. Las bolsas de plasma y las muestras almacenadas fueron trasladadas o resguardadas preventivamente, mientras que los equipos afectados quedaron bajo control. El EFS aseguró que no hubo pérdidas y que las actividades de recolección y distribución continuaron sin interrupciones.
El organismo francés aclaró que no fue atacado directamente, sino que la intrusión alcanzó a un proveedor externo encargado de los equipos de refrigeración. La empresa Coolworld confirmó que una cantidad limitada de sus unidades resultó afectada por un incidente de ciberseguridad relacionado con un software de gestión suministrado por un tercero.
La compañía indicó que respondió rápidamente y aplicó medidas para contener el problema. Por su parte, el Ministerio de Salud francés y la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) iniciaron investigaciones para determinar el método utilizado, el alcance de los equipos comprometidos y las condiciones para restablecer su funcionamiento seguro.
Según reveló el semanario francés Le Canard enchaîné, los atacantes habrían intentado elevar las temperaturas de las cámaras hasta 110 grados Celsius, cuando el plasma se conserva habitualmente a unos -30 grados. Sin embargo, el EFS no confirmó oficialmente esa cifra y se limitó a informar que los parámetros fueron modificados a niveles muy altos.
El episodio se produjo en medio de una nueva ola de ciberataques contra sistemas de refrigeración en supermercados de Europa, que afectó a establecimientos de al menos ocho países y provocó pérdidas de alimentos. La ofensiva recordó otro incidente ocurrido en Francia durante octubre, cuando piratas informáticos intervinieron equipos frigoríficos de cientos de supermercados.
Los episodios recientes pusieron en evidencia las vulnerabilidades de los sistemas de refrigeración conectados a internet y utilizados para controlar instalaciones de manera remota. Los expertos advierten que los equipos industriales pueden quedar expuestos cuando presentan fallas de seguridad o no reciben actualizaciones adecuadas.
En el caso francés, la rápida detección de las anomalías evitó que la intrusión afectara a los productos sanguíneos, considerados esenciales para la atención hospitalaria. El plasma almacenado en las cámaras comprometidas fue asegurado antes de que se produjeran daños.
Las autoridades todavía no identificaron a los responsables ni confirmaron si los ataques contra los bancos de sangre están relacionados con los incidentes que afectaron a supermercados europeos. Las investigaciones continúan para establecer el origen de las intrusiones y determinar si existe una campaña coordinada contra infraestructuras críticas.